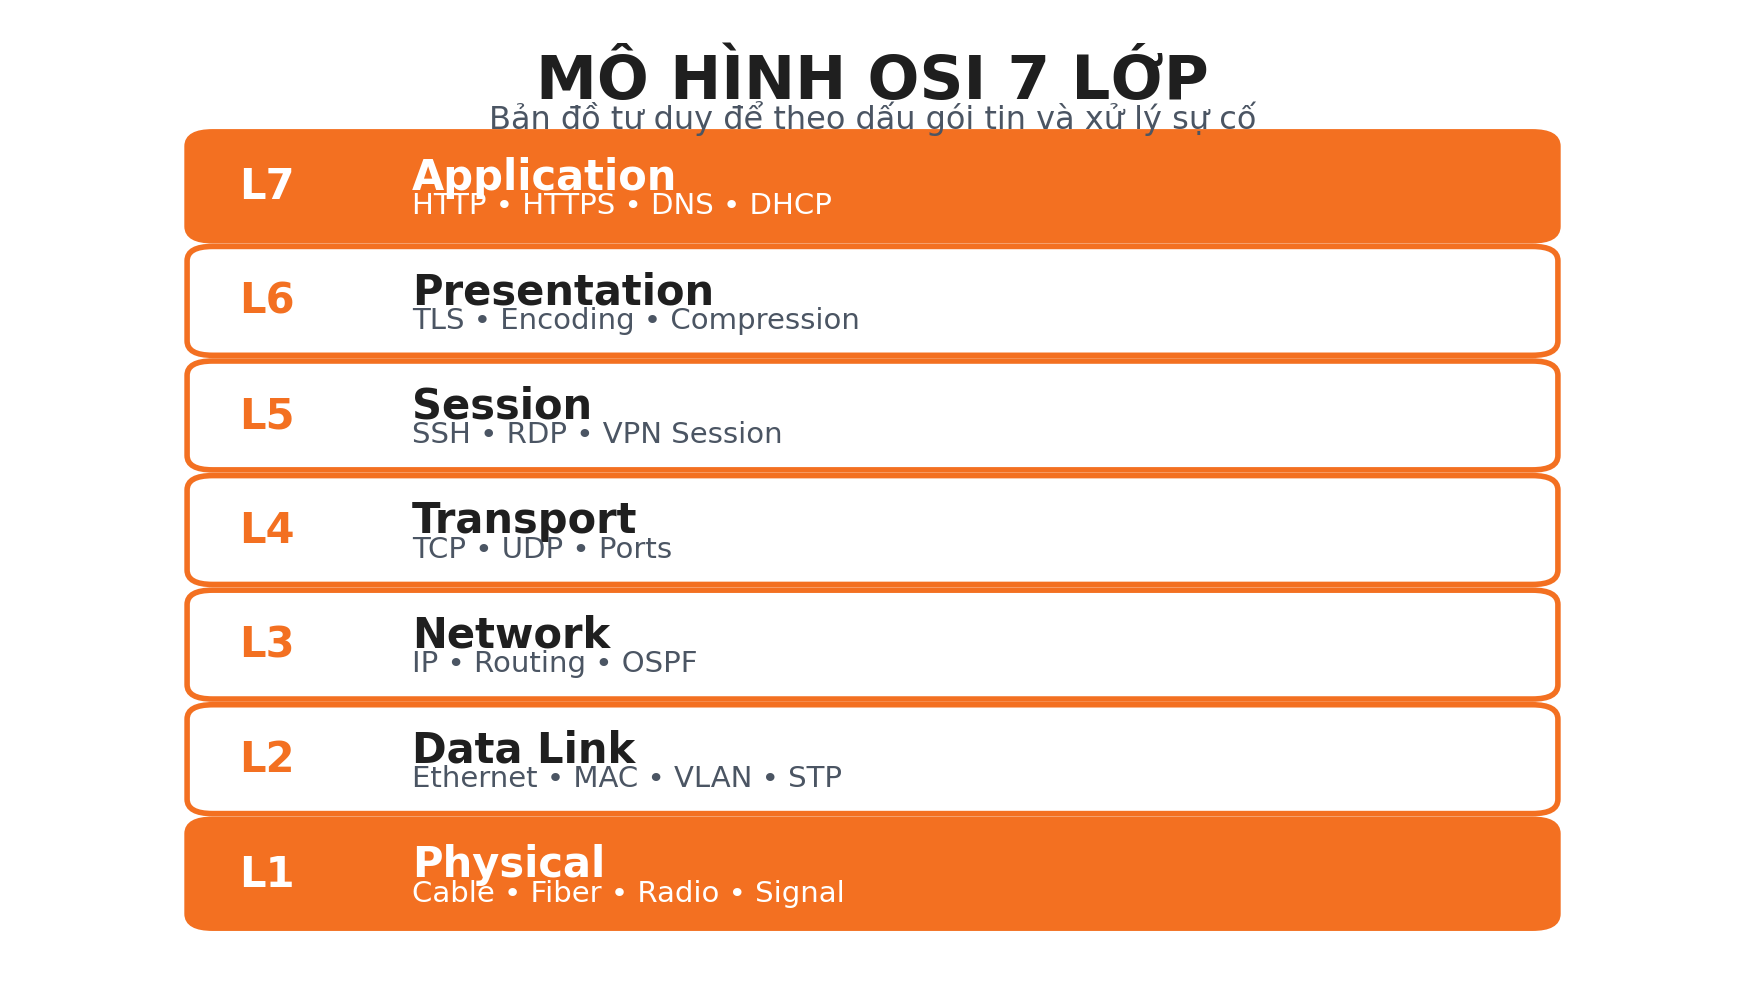
Khi bắt đầu học về Mạng máy tính, có lẽ một trong những khái niệm khiến sinh viên dễ rơi vào trạng thái “học thuộc để thi” nhất chính là mô hình OSI (Open Systems Interconnection) với 7 lớp. Physical là lớp 1, Data Link là lớp 2, Network là lớp 3… rồi Transport, Session, Presentation và Application. Học thuộc tên bảy lớp không quá khó. Nhưng câu hỏi quan trọng hơn là: Học OSI để làm gì?
Với sinh viên chuyên ngành Ứng dụng Phần mềm, đặc biệt khi tiếp cận các nội dung về Network, System Administration, Cloud, DevOps hay Cyber Security, câu trả lời chỉ thực sự rõ ràng sau những giờ thực hành với Cisco Packet Tracer, router, switch, VLAN, DHCP, OSPF, Wireshark và các hệ thống máy chủ.
OSI không đơn thuần là một mô hình để ghi nhớ. OSI là bản đồ giúp chúng ta xác định một gói tin đang đi như thế nào và đang gặp vấn đề ở đâu.
Từ một cú Ping thất bại đến câu chuyện của 7 lớp OSI
Hãy tưởng tượng một tình huống rất quen thuộc trong phòng Lab. Sinh viên vừa hoàn thành mô hình mạng gồm PC, Switch và Router. Địa chỉ IP đã cấu hình, Routing Table dường như chính xác, nhưng khi thực hiện:
PC> ping 192.168.20.10
Request timed out.
Request timed out.
Request timed out.
Phản ứng đầu tiên của nhiều bạn là: “Thầy ơi, mạng không chạy!” Nhưng “mạng không chạy” chưa phải là một chẩn đoán kỹ thuật. Người làm Network cần đặt câu hỏi cụ thể hơn: Không chạy ở đâu?
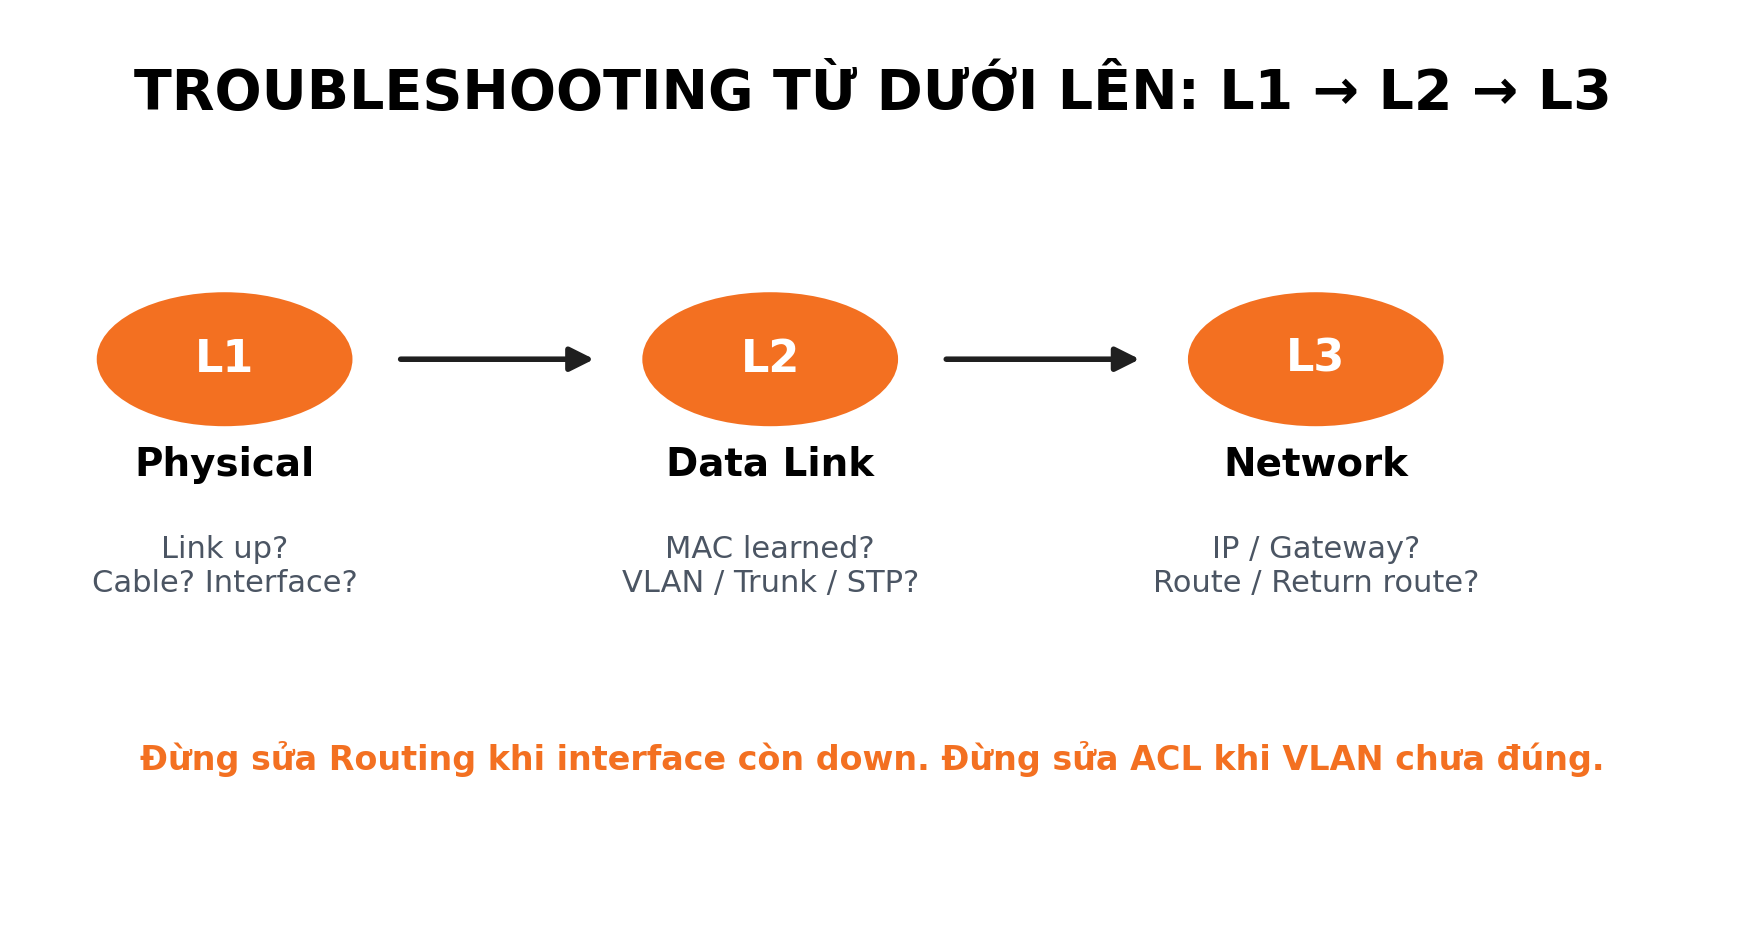
Đây chính là lúc OSI phát huy giá trị. Thay vì thay đổi cấu hình một cách ngẫu nhiên, chúng ta có thể lần lượt kiểm tra từ Layer 1 đến Layer 7.
Layer 1 – Physical: Mọi kết nối đều bắt đầu từ tín hiệu vật lý
Một tình huống khá “kinh điển” trong các buổi thực hành Network là sinh viên dành rất nhiều thời gian kiểm tra IP Address, Routing, VLAN hay Access Control List nhưng cuối cùng nguyên nhân lại vô cùng đơn giản: cáp mạng chưa được kết nối đúng hoặc interface đang shutdown.
Layer 1 liên quan đến môi trường truyền dẫn vật lý: cáp đồng, cáp quang, đầu nối, tín hiệu điện, sóng vô tuyến, tốc độ truyền và trạng thái interface.
Router# show ip interface brief
GigabitEthernet0/0 192.168.1.1 YES manual down down
Nếu interface đang ở trạng thái down/down thì chưa cần vội kiểm tra OSPF hay Static Route. Layer 1 đã cho chúng ta một manh mối rất rõ ràng.
Không có kết nối vật lý thì mọi cấu hình ở những lớp phía trên đều trở nên vô nghĩa.
Layer 2 – Data Link: Khi Switch bắt đầu “học” đường đi
Khi Layer 1 đã hoạt động, câu chuyện chuyển sang frame và MAC Address. Switch không chuyển tiếp dữ liệu dựa trên IP như Router. Nó xây dựng MAC Address Table để xác định thiết bị đang kết nối ở cổng nào.
Đây cũng là nơi sinh viên thường gặp những lỗi rất thực tế: gán sai VLAN, chưa cấu hình trunk, Allowed VLAN không chính xác, Native VLAN mismatch, STP đưa một port vào trạng thái blocking hoặc MAC Address chưa được học đúng.
Switch# show vlan brief
Switch# show interfaces trunk
Switch# show mac address-table
Ba câu lệnh tưởng chừng đơn giản nhưng có thể giúp chúng ta xác định rất nhanh vấn đề đang xảy ra ở Layer 2. Hãy tưởng tượng PC-A thuộc VLAN 10 nhưng cổng kết nối lại vô tình được cấu hình vào VLAN 20. IP của máy có thể hoàn toàn chính xác, Router cũng có đầy đủ route, nhưng PC-A vẫn không thể giao tiếp đúng như thiết kế.
Layer 3 – Network: Gói tin sẽ đi đường nào?
Nếu Layer 1 là nền móng và Layer 2 chịu trách nhiệm truyền frame trong mạng cục bộ, thì Layer 3 là nơi IP và Routing thực sự phát huy vai trò. Đây cũng thường là phần hấp dẫn đối với sinh viên theo hướng Network.
Static Route, Default Route, OSPF hay BGP dù khác nhau về cách hoạt động đều phải giải quyết một câu hỏi cơ bản:
Muốn đến mạng đích thì gói tin phải đi theo hướng nào?
Router# show ip route
Network nguồn: 192.168.10.0/24
Network đích: 192.168.30.0/24
Router cần biết đường đến mạng đích, đồng thời hệ thống phía bên kia cũng phải có return route để gói tin phản hồi quay trở lại. Đây là một bài học rất quan trọng: Có đường đi chưa chắc đã có đường về.
Layer 4 – Transport: TCP hay UDP?
Khi gói tin đã tìm được đường đến đích, một câu hỏi khác xuất hiện: ứng dụng đang giao tiếp bằng giao thức nào và thông qua port nào? Layer 4 giới thiệu hai giao thức rất quan trọng: TCP và UDP.
TCP (Transmission Control Protocol) chú trọng độ tin cậy, thứ tự dữ liệu và khả năng xác nhận. Trong khi đó, UDP (User Datagram Protocol) giảm bớt cơ chế kiểm soát để ưu tiên tốc độ và độ trễ thấp.
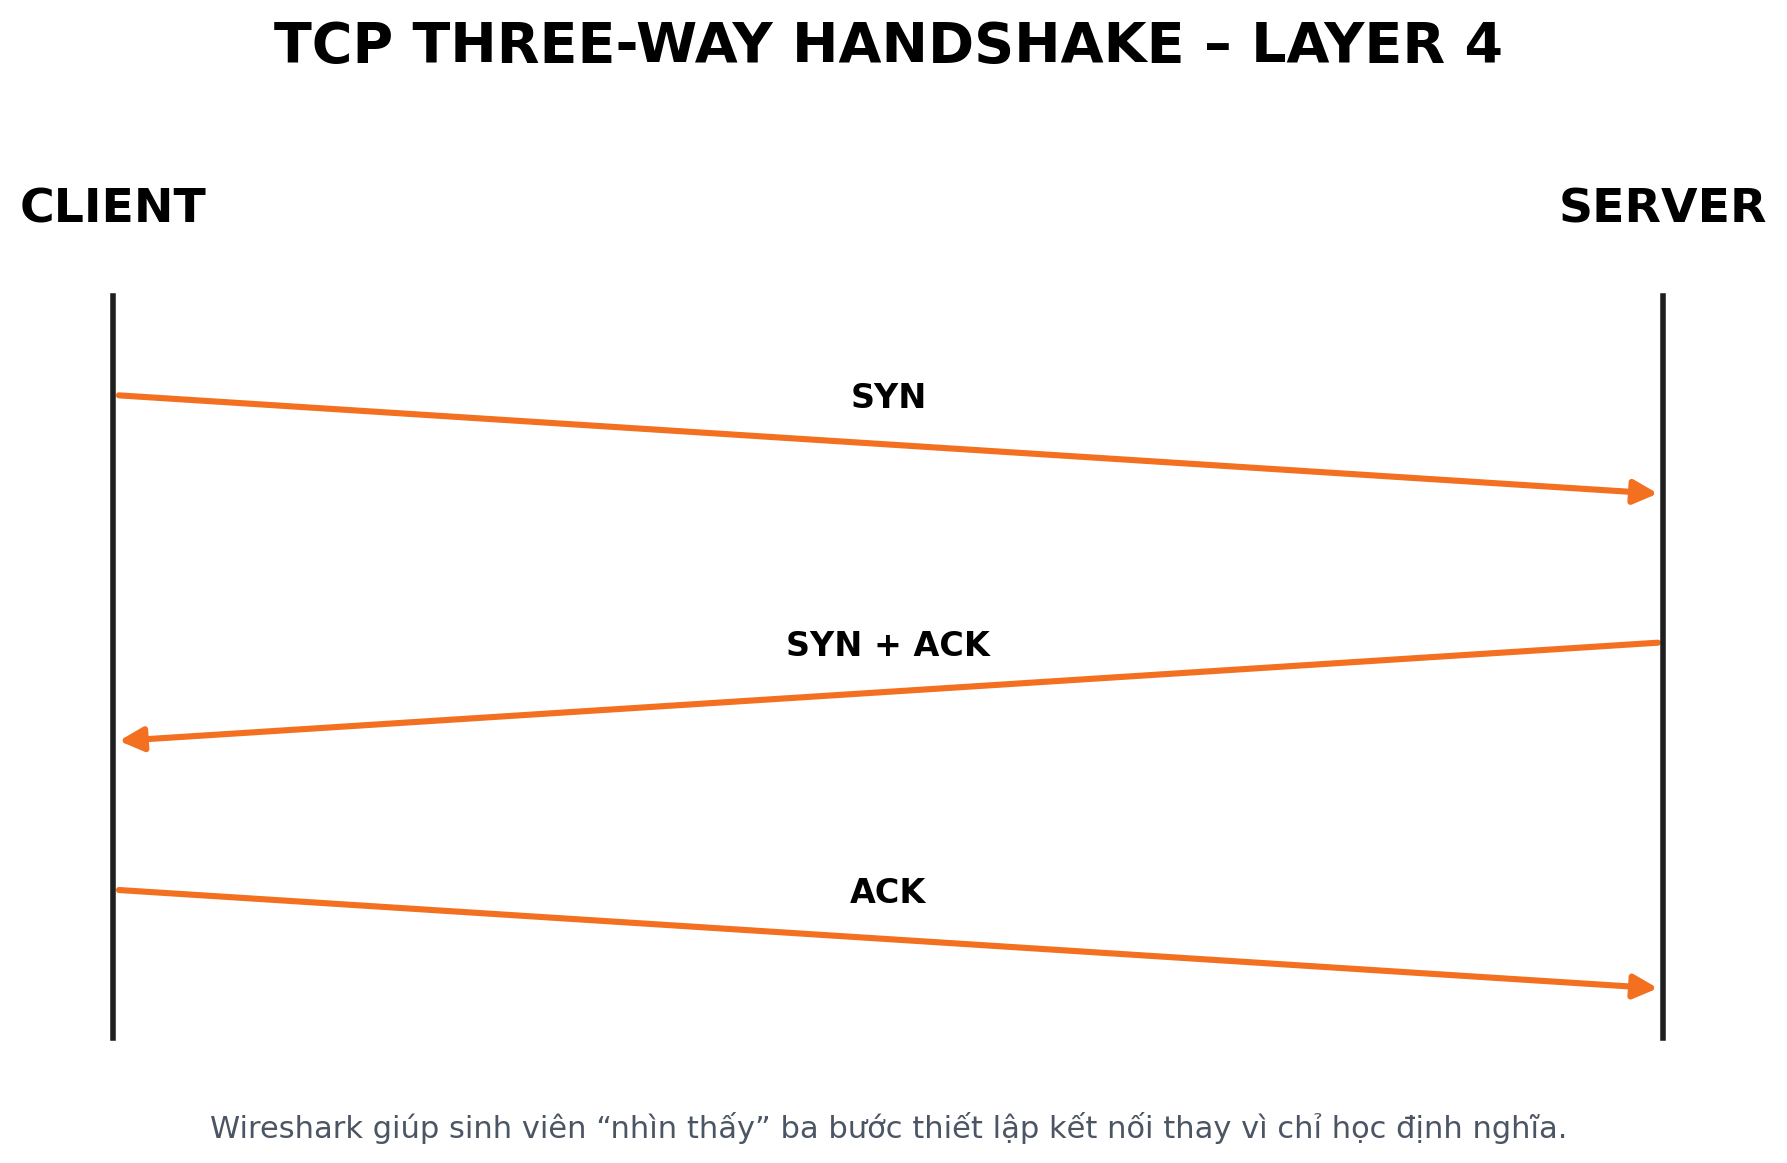
Một trong những trải nghiệm thú vị khi học Network là mở Wireshark và quan sát TCP Three-Way Handshake. Từ ba packet nhỏ SYN → SYN/ACK → ACK, những khái niệm vốn khá trừu tượng trong giáo trình bắt đầu trở nên trực quan.
Sinh viên cũng dần hiểu tại sao HTTP/HTTPS cần độ tin cậy cao, trong khi nhiều ứng dụng real-time có thể ưu tiên đặc tính của UDP.
Layer 5 và Layer 6 – Session & Presentation: Hai lớp ít được nhắc nhưng xuất hiện mỗi ngày
Session Layer chịu trách nhiệm liên quan đến việc thiết lập, duy trì và kết thúc phiên giao tiếp. Sinh viên có thể gặp khái niệm session khi sử dụng SSH, Remote Desktop, VPN, phiên đăng nhập vào hệ thống hoặc kết nối giữa Client và Server.
Một kết nối vật lý hoàn toàn bình thường không có nghĩa phiên làm việc của người dùng không thể bị gián đoạn. Ở Layer 6 – Presentation, chúng ta quan tâm đến cách dữ liệu được biểu diễn, chuyển đổi, mã hóa hoặc nén để các hệ thống có thể hiểu được nhau.
Trong thực tế hiện đại, ranh giới triển khai giữa các lớp trên không phải lúc nào cũng tách biệt tuyệt đối như mô hình lý thuyết. Tuy nhiên, OSI vẫn cung cấp một mô hình tư duy hữu ích để sinh viên hiểu các chức năng như encryption, encoding, session management và application communication. Đây cũng là cầu nối rất tốt từ Network sang các lĩnh vực System, Cloud, DevOps và Cyber Security.
Layer 7 – Application: “Internet bị lỗi” chưa chắc Internet đã hỏng
Layer 7 là lớp gần với người sử dụng nhất. HTTP/HTTPS, DNS, SMTP, FTP và nhiều giao thức dịch vụ khác hoạt động ở tầng ứng dụng.
Một tình huống rất phổ biến: người dùng mở trình duyệt và không truy cập được website rồi kết luận “Mạng bị mất rồi!”. Nhưng người kỹ thuật không nên kết luận như vậy ngay.
ping 8.8.8.8
# Nếu Ping IP thành công, tiếp tục kiểm tra DNS:
nslookup example.com
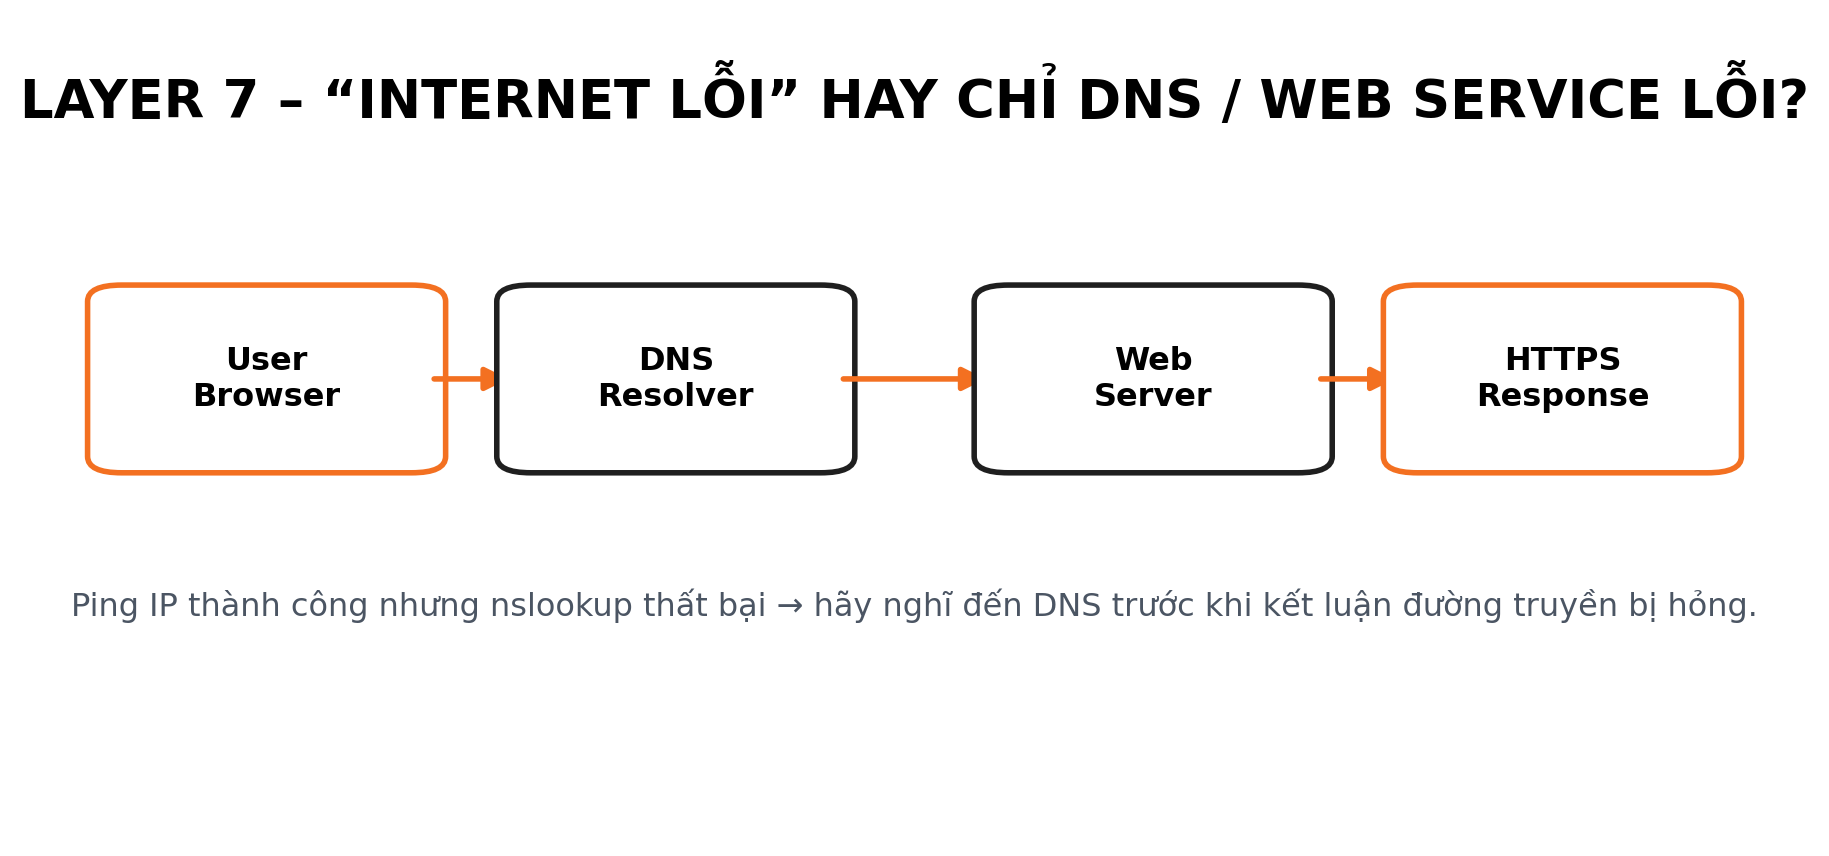
Nếu ping IP thành công nhưng nslookup không phân giải được tên miền, rất có thể kết nối Internet vẫn hoạt động nhưng DNS đang gặp vấn đề. Đây chính là sự khác biệt giữa hiện tượng mà người dùng nhìn thấy và nguyên nhân kỹ thuật thực sự.
OSI biến troubleshooting thành một quy trình
Sau nhiều bài Lab, điều quan trọng sinh viên cần đạt được không phải là đọc thuộc Physical → Data Link → Network → Transport → Session → Presentation → Application, mà là khi hệ thống xảy ra lỗi, trong đầu có thể hình thành một checklist.
| Layer | Câu hỏi cần đặt ra | Công cụ / câu lệnh gợi ý |
| L1 – Physical | Interface có Up không? Cáp có kết nối không? | show ip interface brief |
| L2 – Data Link | VLAN đúng chưa? Switch học MAC chưa? | show vlan brief / show mac address-table |
| L3 – Network | IP/Gateway đúng không? Có Route không? | ipconfig / ping / traceroute / show ip route |
| L4 – Transport | Port có mở không? TCP handshake thành công không? | Wireshark / netstat |
| L5 – Session | Phiên kết nối có được duy trì không? | SSH / RDP / VPN logs |
| L6 – Presentation | TLS, certificate, encoding có vấn đề không? | Browser / TLS diagnostics |
| L7 – Application | DNS/Web/Application Service có hoạt động không? | nslookup / curl / application logs |
Đó chính là giá trị thực tế nhất của OSI: biến một sự cố có vẻ phức tạp thành chuỗi câu hỏi có thứ tự, có bằng chứng và có khả năng kiểm chứng.
Ví dụ mini Lab: Theo dấu một gói tin từ PC đến Web Server
Sinh viên có thể tự xây dựng một mô hình nhỏ trên Cisco Packet Tracer với PC-A ở VLAN 10, Router định tuyến giữa hai mạng và Web Server ở VLAN 20.
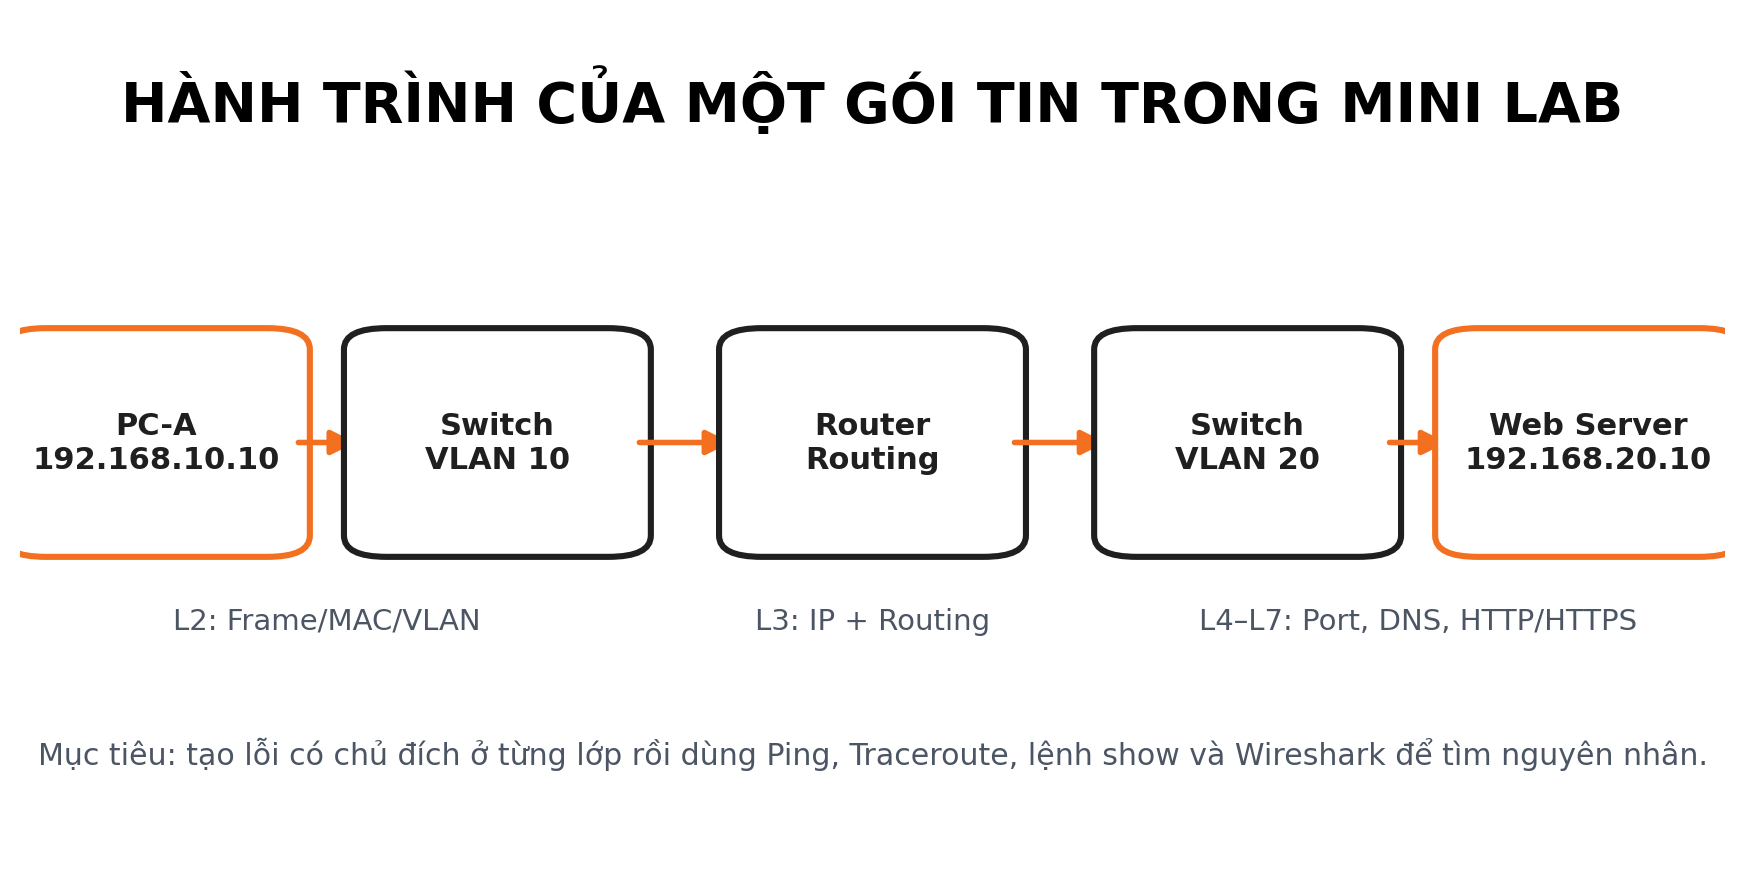
Sau đó, hãy tạo lỗi có chủ đích ở từng tầng:
- Lần 1: Rút cable hoặc shutdown interface → kiểm tra Layer 1.
- Lần 2: Gán PC sai VLAN hoặc cấu hình trunk sai → kiểm tra Layer 2.
- Lần 3: Xóa Route hoặc cấu hình sai gateway → kiểm tra Layer 3.
- Lần 4: Chặn TCP port 80/443 → kiểm tra Layer 4.
- Lần 5: Làm DNS trả về địa chỉ không chính xác → phân tích Layer 7.
Sau mỗi lần tạo lỗi, hãy sử dụng ping, traceroute, các lệnh show trên Cisco và Wireshark để tìm nguyên nhân. Đây là cách biến OSI từ 7 dòng lý thuyết thành 7 tầng tư duy troubleshooting.
Từ Network đến Cloud, DevOps và Cyber Security
Hiểu OSI không chỉ dành cho sinh viên muốn trở thành Network Engineer. Một sinh viên theo Cloud cần hiểu IP, subnet, routing, firewall, load balancer và DNS. Một DevOps Engineer khi container không kết nối được service cũng phải kiểm tra network, port, DNS và application.
Người học Cyber Security/CEH lại càng cần hiểu packet, protocol, port và traffic để phân tích các hoạt động bất thường. Ngay cả Software Developer cũng cần hiểu tại sao API trả về timeout, DNS resolution hoạt động thế nào, TCP connection được thiết lập ra sao hay HTTPS bảo vệ dữ liệu như thế nào.
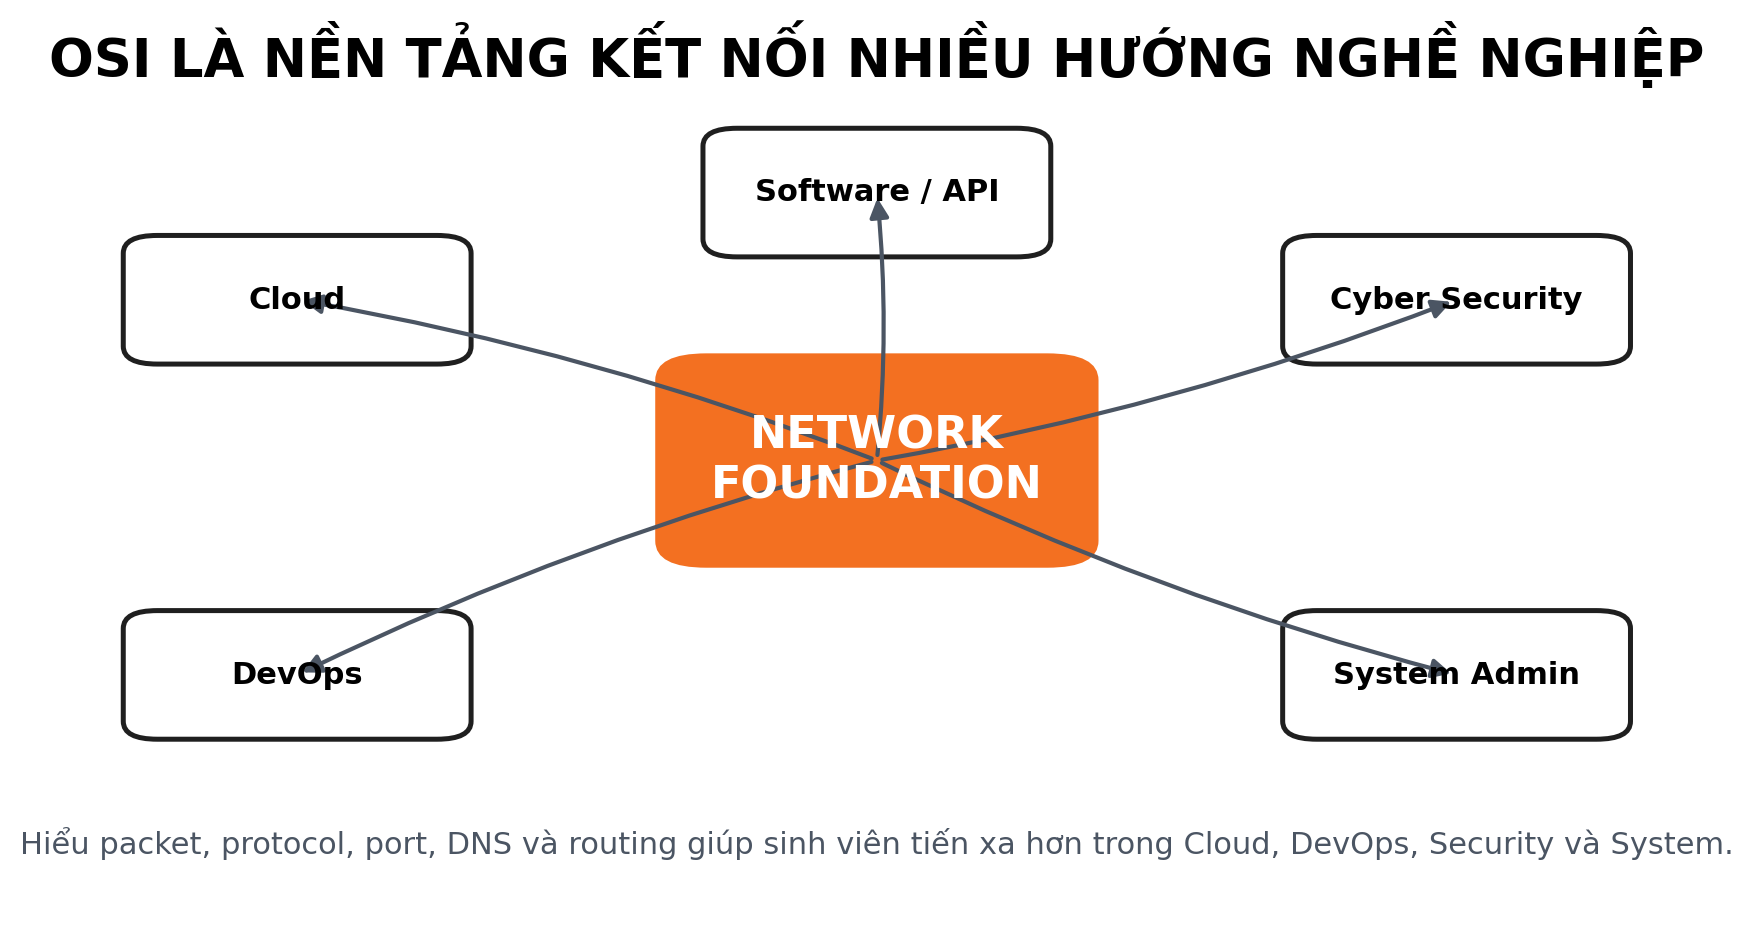
Vì vậy, kiến thức Network chính là một trong những nền tảng kết nối nhiều hướng nghề nghiệp của chuyên ngành Ứng dụng Phần mềm.
Đừng học thuộc OSI – hãy “nhìn thấy” gói tin
Điều thú vị nhất sau những giờ thực hành Network không phải là chúng ta nhớ được bao nhiêu định nghĩa. Đó là sự thay đổi trong cách đặt câu hỏi.
Interface đã Up chưa? → Switch học MAC chưa? → VLAN đúng chưa? → Gateway đúng không? → Router có Route chưa? → TCP có bắt tay thành công không? → DNS có phân giải được không? → Application có đang chạy không?
Đó chính là lúc kiến thức đã chuyển thành tư duy kỹ thuật. Và cũng là mục tiêu quan trọng của việc học Network: không chỉ biết cấu hình thiết bị, mà phải biết quan sát – đặt giả thuyết – kiểm tra – xác định nguyên nhân – xử lý – kiểm chứng lại kết quả.
Kết luận: OSI không phải 7 lớp để học thuộc, mà là 7 lớp để tìm ra vấn đề
Đối với sinh viên chuyên ngành Ứng dụng Phần mềm tại FPT Polytechnic TP. Hồ Chí Minh, mỗi bài Lab VLAN, Routing, DHCP, DNS, Wireshark hay Security không đơn thuần là một bài tập để hoàn thành môn học. Đó còn là cơ hội để hình thành phương pháp tư duy của một người làm kỹ thuật.
Khi hiểu được hành trình của một gói tin từ cáp mạng → switch → router → TCP/UDP → session → dữ liệu → application, sinh viên cũng đang từng bước xây dựng nền tảng để tiến xa hơn vào Network Engineering, System Administration, Cloud Computing, DevOps và Cyber Security.
Và lần tới khi một người dùng báo “Internet lại hỏng rồi!”, câu hỏi đầu tiên của chúng ta sẽ không còn là “Router có vấn đề gì?”, mà sẽ là: “Gói tin đang dừng ở Layer nào?”
Giảng viên Nguyễn Phạm Khánh Ngọc
Bộ môn Ứng dụng phần mềm
FPT Polytechnic TP HCM