OWASP (Open Web Application Security Project) là một tổ chức phi lợi nhuận quốc tế tập trung vào việc cải thiện bảo mật ứng dụng web. Dự án Top 10 Nguy cơ Bảo mật Ứng dụng Web của OWASP là danh sách hàng năm về các nguy cơ bảo mật web phổ biến nhất. Danh sách này được cập nhật thường xuyên để phản ánh các mối đe dọa mới nổi và các phương pháp khai thác đang phát triển.
Top 10 nguy cơ bảo mật ứng dụng web của OWASP.
Kiểm soát truy cập bị hỏng (Broken Access Control)
Xảy ra khi hệ thống không thể thực thi chính xác các chính sách kiểm soát truy cập, cho phép người dùng truy cập trái phép vào dữ liệu hoặc chức năng mà họ không được phép.
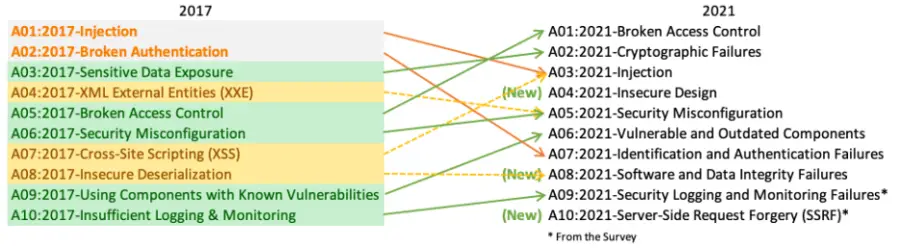
Lỗi mật mã (Cryptographic Failures)
Bao gồm các vấn đề liên quan đến việc sử dụng mã hóa không đúng cách, dẫn đến dữ liệu nhạy cảm bị lộ hoặc dễ bị tấn công giải mã.
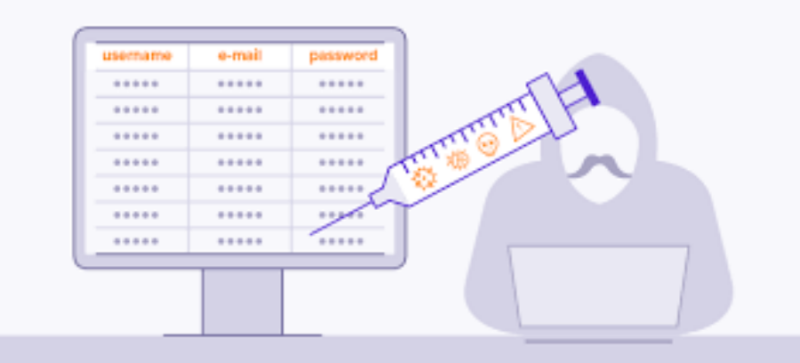
Chèn mã (Injection)
Xảy ra khi kẻ tấn công có thể chèn mã độc hại vào đầu vào của ứng dụng web, dẫn đến việc thực thi mã độc hại trên máy chủ hoặc đánh cắp dữ liệu.
Thiết kế không an toàn (Insecure Design)
Liên quan đến các lỗ hổng bảo mật được giới thiệu từ giai đoạn thiết kế ứng dụng web, thường khó phát hiện và sửa chữa sau này.
Cấu hình Bảo mật sai (Security Misconfiguration)
Xảy ra khi các thành phần của ứng dụng web được cấu hình không đúng cách, tạo ra lỗ hổng bảo mật có thể bị kẻ tấn công khai thác.
Dữ liệu nhạy cảm dể bị khai thác (Sensitive Data Exposure)
Xảy ra khi dữ liệu nhạy cảm như thông tin tài chính hoặc thông tin cá nhân bị lưu trữ hoặc truyền tải một cách không an toàn, khiến chúng dễ bị đánh cắp hoặc sử dụng sai mục đích.
Lỗi toàn vẹn phần mềm và dữ liệu (Software and Data Integrity Failures)
Xảy ra khi kẻ tấn công có thể sửa đổi phần mềm hoặc dữ liệu của ứng dụng web, dẫn đến hành vi sai lệch hoặc mất dữ liệu.
Ghi nhật ký và giám sát bảo mật yếu kém (Security Logging and Monitoring Failures)
Xảy ra khi hệ thống không ghi lại đầy đủ các sự kiện bảo mật hoặc không có khả năng phân tích nhật ký để phát hiện các hoạt động đáng ngờ.
Truy vấn từ máy chủ giả mạo (Server-Side Request Forgery)
Xây dựng trên việc lừa người dùng thực hiện các yêu cầu không mong muốn đối với máy chủ web, cho phép kẻ tấn công thực thi các hành động trái phép.
Thành phần phần mềm và thư viện không an toàn (Vulnerable and Outdated Components)
Xảy ra khi ứng dụng web sử dụng các thành phần phần mềm hoặc thư viện đã lỗi thời hoặc có lỗ hổng bảo mật đã được biết đến.
Giải pháp và biện pháp giảm thiểu
Để bảo vệ ứng dụng web của bạn khỏi các nguy cơ bảo mật được liệt kê ở trên, bạn nên thực hiện các biện pháp sau:
- Thực hiện đánh giá bảo mật ứng dụng web thường xuyên.
- Sử dụng các phương pháp mã hóa mạnh mẽ để bảo vệ dữ liệu nhạy cảm.
- Thực thi kiểm soát truy cập chặt chẽ và xác thực người dùng mạnh mẽ.
- Sử dụng các thư viện phần mềm và thành phần được cập nhật.
- Cấu hình các thành phần ứng dụng web một cách an toàn.
- Ghi chép đầy đủ các sự kiện bảo mật và phân tích nhật ký.
- Nâng cao nhận thức về bảo mật cho nhân viên và cung cấp đào tạo phù hợp.
Top 10 nguy cơ bảo mật ứng dụng web của OWASP cung cấp một cái nhìn tổng quan về các mối đe dọa bảo mật web phổ biến nhất. Bằng cách thực hiện các giải pháp và biện pháp giảm thiểu được đề xuất trong bài viết này, bạn có thể giúp bảo vệ ứng dụng web của mình khỏi các cuộc tấn công.
Giảng viên Nguyễn Tỷ Phú
Bộ môn Công nghệ thông tin
FPT Polytechnic TP HCM