Khi các ứng dụng web ngày càng trở nên quan trọng đối với hoạt động kinh doanh, chúng cũng trở thành mục tiêu hấp dẫn hơn cho các cuộc tấn công mạng. Bài viết này sẽ nếu rõ 7 cuộc tấn công Front – End mà sinh viên Công nghệ thông tin cần phải biết.
Các sự cố gần đây như vi phạm Giao thức Balancer cho thấy mức độ thiệt hại mà kẻ tấn công Front – End có thể gây ra khi chúng khai thác các lỗ hổng giao diện người dùng. Giao thức Balancer được cho là đã bị tấn công thông qua một cuộc tấn công từ phía trước, dẫn đến thiệt hại hơn 240.000 USD, dựa trên những gì đã được công khai thừa nhận. Mối đe dọa đối với các ứng dụng web tiếp tục gia tăng khi các rào cản đối với các cuộc tấn công dàn dựng giảm xuống, do sự phổ biến của các hacking tools và scripts
Cross-site-scripting (XSS)
Đây là một kiểu tấn công Cross Site Scripting tiêm mã độc hại phía máy khách. Cuộc tấn công này được thực hiện với Javascript và HTML hoặc những ngôn ngữ lập trình khác nhau.
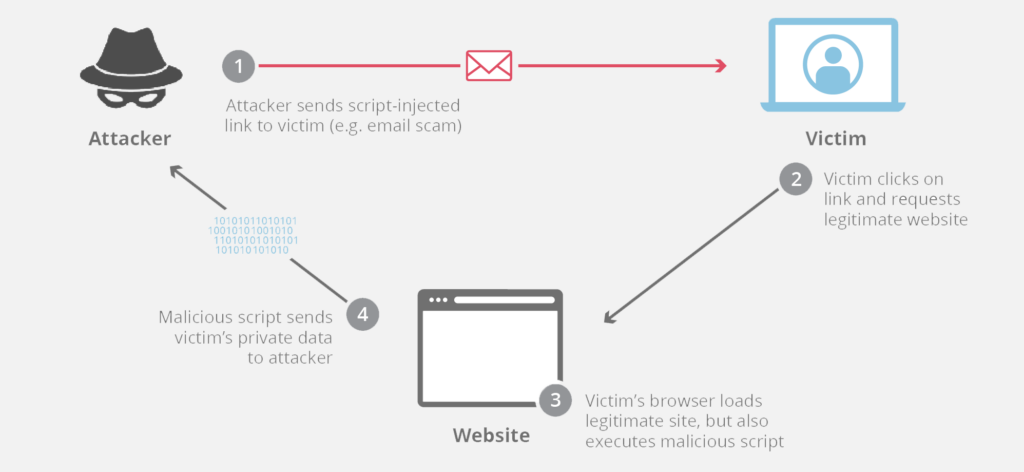
Ví dụ: kẻ tấn công có thể nhập JavaScript để đánh cắp cookie của người dùng vào form không được làm sạch các mục nhập dữ liệu. Khi nạn nhân tải trang bị xâm nhập, tập lệnh sẽ thực thi để cấp cho kẻ tấn công quyền truy cập vào tài khoản người dùng.
Dependency risks
Dependency risks là kỹ thuật lập trình có khả năng hỗ trợ tách một class độc lập với những biến phụ thuộc khác. Các ứng dụng giao diện người dùng dựa vào nhiều thư viện và thành phần của bên thứ ba. Nếu những thứ này có lỗ hổng, chúng sẽ làm suy yếu toàn bộ ứng dụng. Sử dụng các phần phụ thuộc đã lỗi thời kèm theo các vấn đề đã biết là hành vi giám sát phổ biến của nhà phát triển.
Cross-site request forgery (CSRF)
CSRF buộc nạn nhân thực hiện các hành động không mong muốn trong ứng dụng mà họ đã đăng nhập. Ví dụ: kẻ tấn công có thể lừa người dùng bằng một liên kết ngụy trang để âm thầm chuyển tiền từ tài khoản của họ bằng thông tin xác thực được lưu trữ của họ.
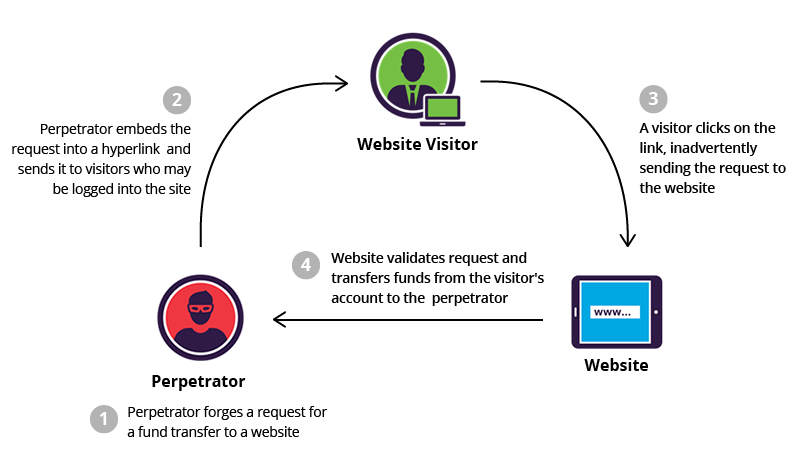
Thực tế các trang web lừa đảo nhìn đường dẫn và giao diện đều rất giống với giao diện của trang web chính thức đến từ ngân hàng. Nếu bạn thực hiện bất cứ giao dịch nào trên website, hãy kiểm tra thật kỹ website chính thức từ nhà cung cấp!
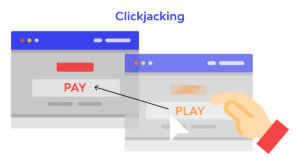
Clickjacking
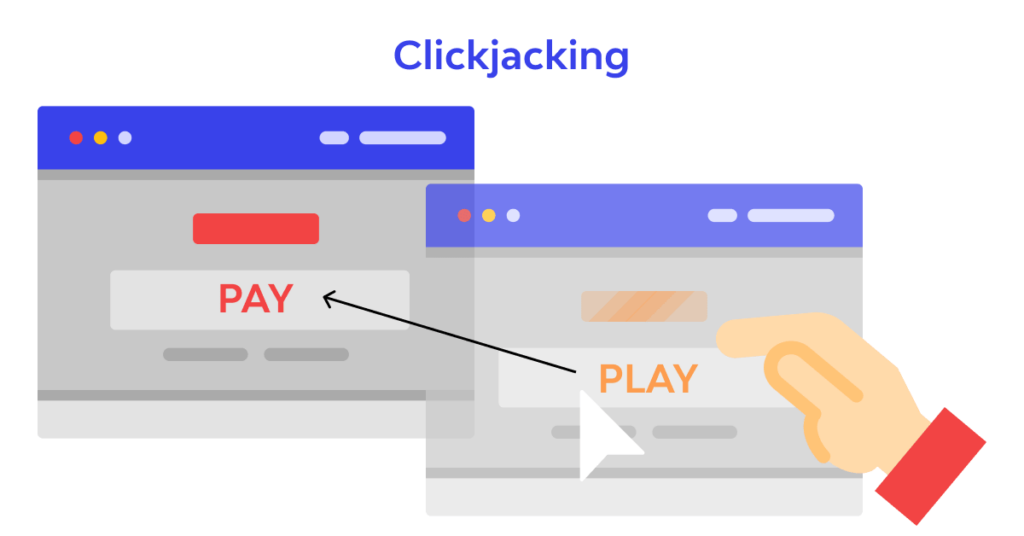
Clickjacking là một cuộc tấn công dựa trên giao diện trong đó người dùng bị lừa nhấp vào nội dung có thể hành động trên một trang web ẩn. Sử dụng lớp phủ trong suốt trên một trang đáng tin cậy để lừa người dùng nhấp vào thứ gì đó khác với những gì họ nhận thấy. Ví dụ: kẻ tấn công có thể che phủ nút chuyển tiền hoặc nút phát video về một điều gì đó mà bạn không biết.
CDN tampering
CDN là một hệ thống các server, nhằm lưu trữ và cung cấp dữ liệu cho người dùng. Nếu các thư viện được tải từ CDN bên ngoài , kẻ tấn công có thể sửa đổi chúng ở đó để tiêm mã độc, sau đó được người dùng ứng dụng tải xuống. Khi sử dụng CDN, request sẽ được trỏ tới CDN Server gần nhất so với người dùng.
HTTPS downgrages
Việc loại bỏ mã hóa HTTPS tạo điều kiện thuận lợi cho việc theo dõi lưu lượng truy cập của người dùng. Những kẻ tấn công khai thác lỗi hoặc thiếu HSTS để hạ cấp các yêu cầu HTTP xuống HTTP không được bảo vệ. Một tính năng quan trọng của HTTPS là ghép các yêu cầu qua một kết nối TCP duy nhất, biểu hiện dưới dạng các stream đồng thời.
Main-in-the-middle attacks
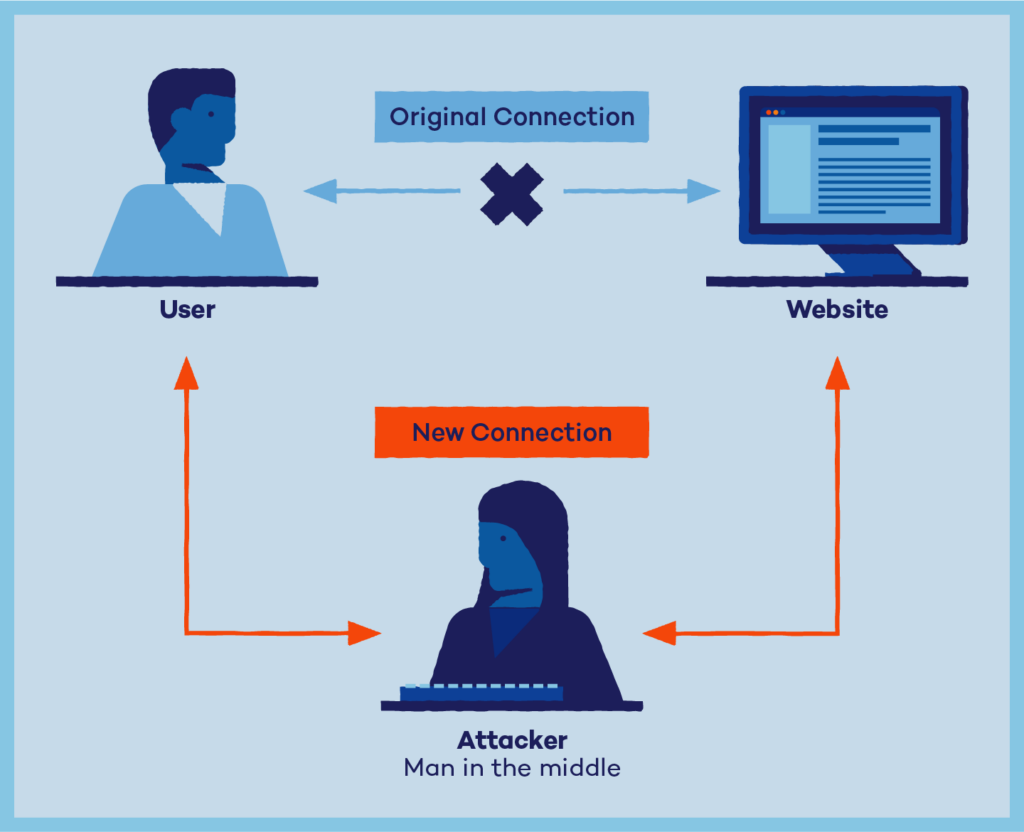
Kẻ tấn công bí mật chuyển tiếp và có thể thay đổi cách giao tiếp giữa bạn và người thân của bạn. Điều này cho phép theo dõi và truyền bá thông tin sai lệch giữa các nạn nhân. Bạn thực hiện yêu cầu từ người thân của bạn mà không biết rằng đối phương chỉ là giả mạo.
Khi nhiều chức năng kinh doanh chuyển sang trực tuyến, web sẽ tiếp tục phát triển như một phương tiện tấn công. Do đó, các nhà phát triển JavaScript xây dựng ứng dụng front-end cần phải tăng cường các biện pháp bảo mật của họ. Ngoài ra, việc hiểu rõ các lỗ hổng từ góc độ của kẻ phạm tội là rất quan trọng để ngăn chặn các lỗ hổng trước khi chúng trở thành sự thật.
Giảng viên Nguyễn Minh Hoàng
Bộ môn Công nghệ thông tin
FPT Polytechnic Hà Nội