Bối cảnh Luật Sở hữu trí tuệ sửa đổi chính thức đi vào cuộc sống đã đặt ra một bài toán pháp lý và đạo đức nghề nghiệp nghiêm túc cho cộng đồng công nghệ thông tin. Tại các diễn đàn chuyên môn dành cho sinh viên Khối ngành Công nghệ thông tin của FPT Polytechnic Hà Nội, chủ đề này đang trở thành tâm điểm thảo luận, định hình lại ranh giới mong manh giữa sự an toàn hệ thống và trách nhiệm hình sự cá nhân của người làm IT tương lai.
Bài học đắt giá từ những lỗ hổng bảo mật vô hình
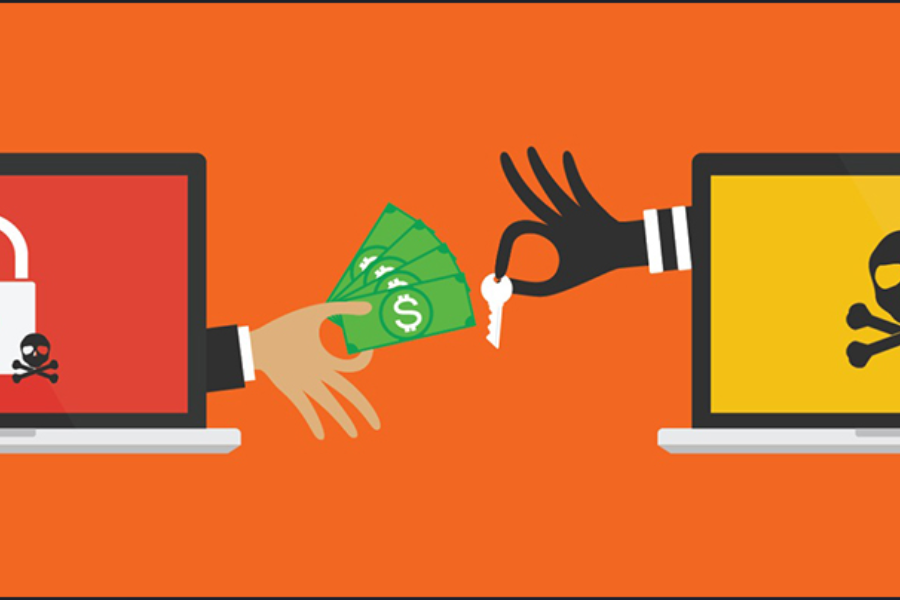
Một buổi sáng, bộ phận IT của một doanh nghiệp thiết kế tại Hà Nội nhận được thông báo khẩn từ hệ thống giám sát: toàn bộ máy chủ dữ liệu cốt lõi đã bị mã hóa hoàn toàn bởi mã độc tống tiền (ransomware), khiến mọi dự án lớn đang triển khai rơi vào trạng thái đóng băng. Nguyên nhân sau đó được xác định bắt nguồn từ một bản phần mềm đồ họa bẻ khóa (crack) do một nhân viên mới tự ý cài đặt âm thầm vào máy tính làm việc.
Hậu quả là chi phí khắc phục sự cố, đền bù thiệt hại hợp đồng cho đối tác và ngân sách bắt buộc phải chi ra để mua lại toàn bộ phần mềm bản quyền chính hãng đã lên tới hàng trăm triệu đồng. Con số này đắt hơn gấp nhiều lần so với việc đầu tư một gói dịch vụ bản quyền đám mây ngay từ đầu.
Câu chuyện này phản ánh một thực trạng đáng báo động tại môi trường doanh nghiệp Việt Nam. Thói quen sử dụng phần mềm không bản quyền thường được đổ lỗi cho bài toán tiết kiệm chi phí của ban giám đốc, nhưng người trực tiếp thực thi hành vi cài đặt, phân phối các bản bẻ khóa hay thiết lập hệ điều hành lậu cho toàn hệ thống lại chính là đội ngũ kỹ thuật viên IT.
Theo các báo cáo chuyên ngành từ Liên minh Phần mềm (BSA), tỷ lệ sử dụng phần mềm lậu tại thị trường trong nước vẫn neo ở mức cao hơn gấp đôi so với trung bình toàn cầu. Sự lỏng lẻo này biến bộ phận IT trở thành đối tượng chịu trách nhiệm đầu tiên khi các cơ quan chức năng tiến hành thanh tra đột xuất.
Khung pháp lý thắt chặt và rủi ro hình sự sát sườn
Hệ thống luật pháp hiện hành đã thiết lập những chế tài xử phạt vô cùng nghiêm khắc đối với hành vi xâm phạm quyền tác giả đối với phần mềm máy tính. Theo quy định của Bộ luật Hình sự, các hành vi cố ý sao chép, phân phối phần mềm trái phép trên quy mô thương mại nhằm thu lợi bất chính hoặc gây thiệt hại lớn cho chủ sở hữu quyền tác giả có thể đối mặt với mức phạt tiền lên đến hàng tỷ đồng hoặc hình phạt tù giam tối đa lên đến 3 năm.
Đối với các pháp nhân thương mại vi phạm, doanh nghiệp có rủi ro bị xử phạt hành chính lên tới hàng tỷ đồng, đi kèm với hình phạt bổ sung là đình chỉ hoạt động kinh doanh có thời hạn.
Trong thực tế tố tụng, nhân viên IT trực tiếp quản lý và vận hành hệ thống không thể lấy lý do “thực hiện theo chỉ đạo của cấp trên” để miễn trừ trách nhiệm pháp lý cá nhân. Nếu các kỹ thuật viên nhận thức rõ hành vi vi phạm nhưng vẫn trực tiếp thực hiện việc bẻ khóa phần mềm, họ hoàn toàn có thể bị xác định là đồng phạm hoặc người trực tiếp thực hiện hành vi cố ý vi phạm pháp luật.
Khi công cụ bẻ khóa trở thành vũ khí tấn công ngược hệ thống
Bên cạnh rủi ro pháp lý, phần mềm lậu còn là con đường ngắn nhất dẫn đến thảm họa an ninh mạng cho doanh nghiệp. Các dữ liệu từ Viettel Cyber Security chỉ ra rằng số lượng hồ sơ dữ liệu cá nhân bị rò rỉ và các vụ rao bán thông tin nhạy cảm tại Việt Nam liên tục gia tăng mạnh mẽ qua các năm. Việc lạm dụng các công cụ kích hoạt lậu không rõ nguồn gốc chính là hành động tự mở cửa hậu cho các loại mã độc, phần mềm gián điệp và keylogger xâm nhập sâu vào mạng lưới nội bộ công ty.
Khi hệ thống bị chiếm quyền điều khiển hoặc dữ liệu khách hàng bị đánh cắp, người chịu áp lực giải trình lớn nhất trước ban quản trị không ai khác ngoài các quản trị viên hệ thống (Admin). Phần mềm hợp pháp không chỉ là nghĩa vụ tuân thủ pháp luật, mà còn là lá chắn bảo vệ tốt nhất giúp doanh nghiệp tránh khỏi các thiệt hại nghiêm trọng về danh tiếng thương hiệu và tài chính.
Chiến lược chuyển dịch an toàn và tối ưu chi phí cho doanh nghiệp
Để giải quyết bài toán bản quyền một cách thấu đáo mà không gây áp lực quá lớn lên ngân sách doanh nghiệp, người làm IT cần chủ động thực hiện các giải pháp mang tính chiến lược và dài hạn.
- Tổ chức tổng kiểm kê hệ thống: Lập danh mục chi tiết toàn bộ phần mềm đang phân phối trên các máy trạm, phân loại rõ ràng trạng thái bản quyền để xác định các vùng rủi ro cần xử lý gấp.
- Tham mưu giải pháp cho ban lãnh đạo: Chủ động xây dựng báo cáo phân tích rủi ro giữa chi phí mua bản quyền và thiệt hại kinh tế khi bị phạt hoặc bị tấn công mạng để thuyết phục ban giám đốc phê duyệt ngân sách.
- Ứng dụng giải pháp mã nguồn mở: Thay thế các phần mềm văn phòng và đồ họa thương mại bằng các hệ sinh thái mã nguồn mở miễn phí nhưng có công năng tương đương cho những bộ phận không có nhu cầu chuyên sâu.
- Chuẩn hóa quy trình cài đặt nội bộ: Ban hành chính sách kiểm soát nghiêm ngặt tài khoản người dùng, tuyệt đối không để nhân sự tự ý cài đặt phần mềm từ internet vào máy tính thuộc quyền quản lý của công ty.
Sự chuyển dịch sang các mô hình điện toán đám mây trả phí linh hoạt theo tháng hiện nay là lựa chọn tối ưu, giúp các doanh nghiệp vừa và nhỏ dễ dàng tiếp cận phần mềm chính hãng với chi phí hợp lý. Tiết kiệm một khoản chi phí nhỏ bằng cách dùng phần mềm lậu nhưng phải đánh đổi bằng an toàn hệ thống và tương lai nghề nghiệp của chính mình là một phép tính không bao giờ có lời đối với một người làm IT chuyên nghiệp.
Giảng viên Nguyễn Thưởng
Bộ môn Ứng dụng phần mềm
FPT Polytechnic Hà Nội