Một tế bào tinh trùng chứa khoảng 37,5 MB dữ liệu DNA. Trong một mililit tinh dịch có thể có khoảng 100 triệu tế bào tinh trùng. Trung bình, mỗi lần xuất tinh kéo dài khoảng 5 giây với lượng tinh dịch vào khoảng 2,25 ml. Nếu quy đổi toàn bộ lượng thông tin sinh học này thành “dữ liệu truyền đi”, ta có thể hình dung rằng trong mỗi giây, lượng dữ liệu được “phóng ra” tương đương:
(37,5 × 100.000.000 × 2,25) / 5 ≈ 1.687.500.000 MB mỗi giây, tương đương khoảng 1,609 terabyte/giây.
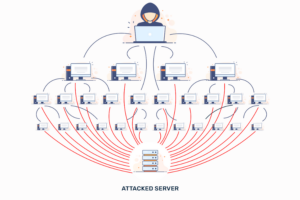
Với tốc độ này, nếu coi đó là dữ liệu mạng, thì chẳng khác nào một cuộc tấn công DDoS khổng lồ, đủ sức làm quá tải gần như mọi hệ thống. Khi đó, ngay cả các hãng bảo mật lớn cũng khó có thể “xử lý” ngay lập tức. Theo cách ví von hài hước, cơ thể con người – cụ thể là cơ chế phòng vệ sinh học của phụ nữ – lại trở thành “tường lửa” tự nhiên cực kỳ hiệu quả, chỉ cho phép một “gói tin” duy nhất vượt qua.
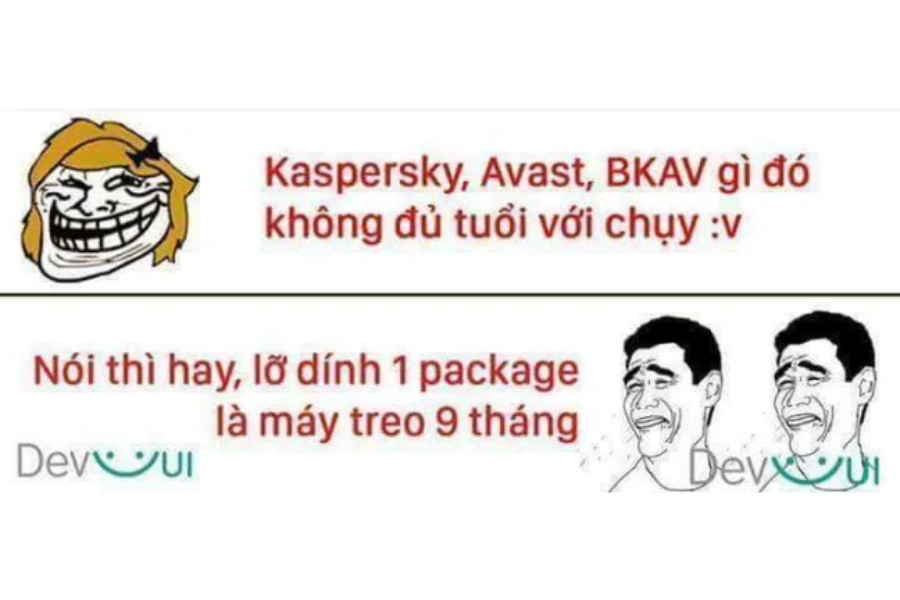
Dù mang tính so sánh vui, câu chuyện này giúp người học dễ hình dung bản chất của DDoS: không cần dữ liệu phức tạp, chỉ cần lưu lượng quá lớn trong thời gian ngắn cũng đủ gây sập hệ thống.
Câu chuyện thực tế: Khi GitHub “bị bắn”
Trong thế giới mạng, một ví dụ rất điển hình là cuộc tấn công DDoS vào GitHub năm 2018. Nguyên nhân bắt nguồn từ các máy chủ Memcached được cấu hình sai. Những máy chủ này có đặc điểm là chỉ cần nhận một yêu cầu rất nhỏ, nhưng có thể phản hồi lại bằng lượng dữ liệu lớn gấp hàng chục nghìn lần.
Trên Internet thời điểm đó tồn tại hàng chục nghìn máy chủ Memcached mở cổng công khai, không yêu cầu xác thực và sẵn sàng trả lời bất kỳ yêu cầu hợp lệ nào. Kẻ tấn công không cần gửi nhiều dữ liệu, mà chỉ gửi một gói tin nhỏ, trong đó chỉ định địa chỉ nhận là GitHub. Ngay lập tức, các máy chủ Memcached này đồng loạt “bắn trả” dữ liệu về GitHub.
Chỉ trong vài giây, lưu lượng đổ về GitHub đạt khoảng 1,35 terabit mỗi giây – vẫn thấp hơn con số trong ví dụ “tấn công sinh học”, nhưng đủ để gây hậu quả nghiêm trọng. Trang web bắt đầu chậm dần, sau đó không thể truy cập, và nhiều dịch vụ bị gián đoạn trong vài phút.
DoS và DDoS là gì?
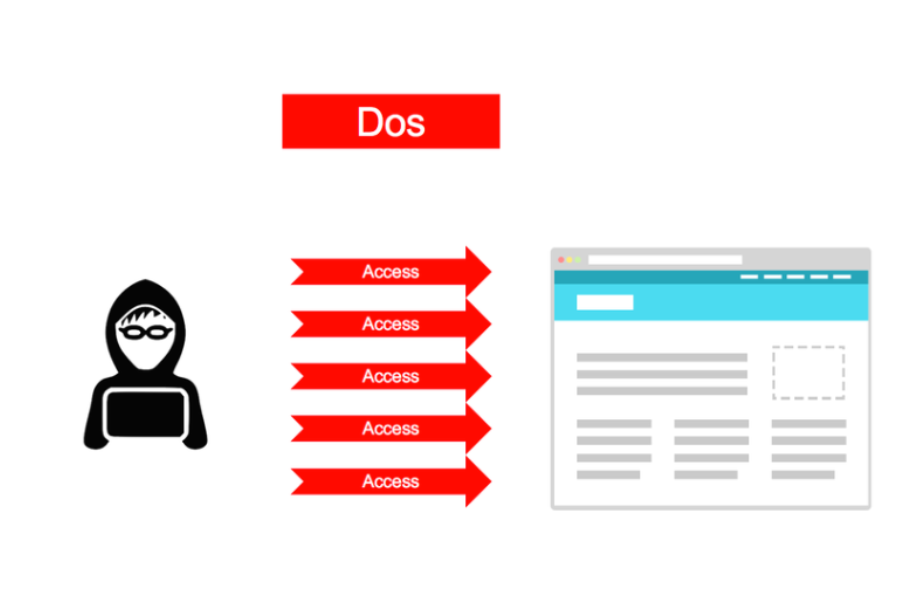
DoS (Denial of Service – tấn công từ chối dịch vụ) là hình thức tấn công trong đó kẻ tấn công sử dụng một nguồn duy nhất để gửi liên tục số lượng lớn yêu cầu tới hệ thống mục tiêu. Khi máy chủ phải xử lý quá nhiều yêu cầu cùng lúc, tài nguyên bị cạn kiệt, dẫn đến tình trạng truy cập chậm, gián đoạn hoặc không thể phục vụ người dùng hợp pháp. DoS không nhất thiết phải xâm nhập hay đánh cắp dữ liệu, nhưng vẫn có thể gây ảnh hưởng nghiêm trọng đến hoạt động của dịch vụ.
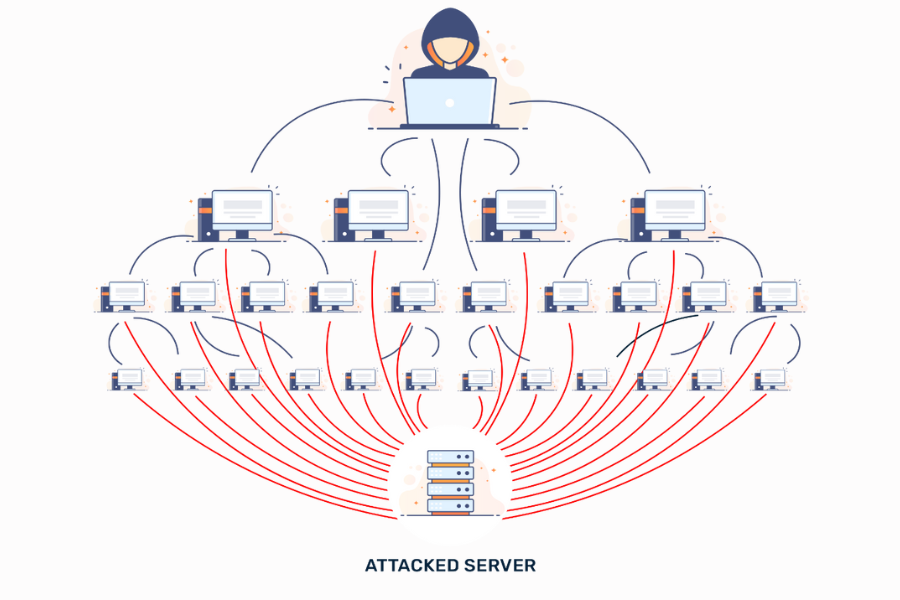
DDoS (Distributed Denial of Service – tấn công từ chối dịch vụ phân tán) là phiên bản nguy hiểm hơn của DoS. Thay vì một nguồn, kẻ tấn công điều khiển nhiều thiết bị khác nhau cùng lúc gửi yêu cầu tới mục tiêu. Các thiết bị này thường nằm rải rác ở nhiều khu vực địa lý, khiến hệ thống rất khó phân biệt đâu là người dùng thật, đâu là lưu lượng tấn công. Hậu quả thường là website hoặc dịch vụ trực tuyến bị tê liệt trong một khoảng thời gian, gây gián đoạn hoạt động và ảnh hưởng đến uy tín của tổ chức.
Phòng chống DoS/DDoS như thế nào?
Với các website và doanh nghiệp nhỏ, việc phòng chống DoS/DDoS có thể bắt đầu từ những biện pháp cơ bản. Hệ thống cần giới hạn số lượng yêu cầu từ một địa chỉ IP trong một khoảng thời gian nhất định, sử dụng tường lửa để lọc các truy cập bất thường và kích hoạt các cơ chế xác thực bổ sung như CAPTCHA khi có dấu hiệu quá tải.
Đồng thời, việc tối ưu ứng dụng để giảm tài nguyên xử lý cho mỗi yêu cầu cũng giúp hệ thống chịu tải tốt hơn trước các đợt tấn công quy mô nhỏ. Những biện pháp này không thể loại bỏ hoàn toàn rủi ro, nhưng giúp giảm đáng kể tác động của tấn công.
Đối với các hệ thống lớn như báo điện tử, ngân hàng, thương mại điện tử hay dịch vụ công, phòng chống DoS/DDoS trở thành một bài toán chiến lược. Các tổ chức thường phải sử dụng dịch vụ chống DDoS chuyên dụng, phân tán hệ thống trên nhiều máy chủ và nhiều vị trí địa lý khác nhau, áp dụng cơ chế cân bằng tải để tránh tập trung lưu lượng vào một điểm duy nhất.
Ngoài ra, việc phối hợp chặt chẽ với nhà cung cấp dịch vụ Internet để lọc lưu lượng tấn công từ xa là yếu tố rất quan trọng. Trong nhiều trường hợp, DDoS cần được ngăn chặn ngay từ mạng của nhà cung cấp trước khi kịp xâm nhập sâu vào hệ thống.
Bên cạnh hạ tầng kỹ thuật, sự chuẩn bị về quy trình và con người cũng đóng vai trò then chốt. Các tổ chức cần giám sát lưu lượng truy cập theo thời gian thực, xây dựng sẵn kịch bản ứng phó khi xảy ra tấn công, thường xuyên kiểm tra khả năng chịu tải của hệ thống và phân công rõ ràng trách nhiệm xử lý sự cố. Thực tế cho thấy, nhiều thiệt hại không chỉ đến từ bản thân cuộc tấn công, mà còn từ việc phản ứng chậm hoặc lúng túng khi sự cố xảy ra.
DoS và DDoS không phải là những cuộc tấn công quá phức tạp về mặt kỹ thuật, nhưng lại đặc biệt nguy hiểm vì dễ thực hiện và rất khó ngăn chặn triệt để. Việc phòng chống DoS/DDoS không thể trông chờ vào một công cụ duy nhất, mà cần sự kết hợp giữa bảo vệ thiết bị, tối ưu hệ thống, đầu tư hạ tầng và chuẩn bị sẵn sàng phương án ứng phó. Hiểu rõ bản chất của các hình thức tấn công này và chủ động phòng ngừa chính là cách hiệu quả nhất để giảm thiểu rủi ro trong môi trường số hiện nay.
Giảng viên Nguyễn Thưởng
Bộ môn Ứng dụng phần mềm
FPT Polytechnic Hà Nội